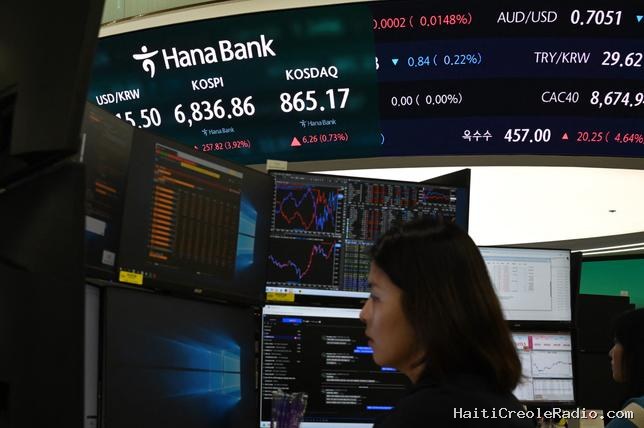
Sept établissements bancaires sud-coréens, dont les cinq plus grandes banques du pays, ont été la cible d’une série de cyberattaques, entre le 28 septembre et le 3 octobre. Plus de “67 500 cas” de fuites de données ont été recensés, fait savoir le quotidien Seoul Shinmun.
Le suspect ? “Artex, une plateforme chinoise d’IA” dont des “traces ont été retrouvées sur des adresses IP” utilisées lors des attaques, ce qui laisse “soupçonner qu’au moins six d’entre elles pourraient avoir été menées par le même acteur”. Ont été visés, entre autres, le service destiné au recrutement de clients pour les prêts de la Shinhan Bank, des systèmes d’assistance commerciale, ou encore une page permettant aux intermédiaires de consulter les demandes de prêts immobiliers.
“En développant leurs réseaux commerciaux, les banques ont négligé la mise en place de dispositifs de sécurité adaptés à l’IA”, dénonce le quotidien Hankook Ilbo. “L’extension des services financiers numériques, avec les applications bancaires et les prêts à distance, fait craindre une multiplication des systèmes connectés à des services externes, et donc une augmentation des cibles potentielles des cyberattaques”, alerte le quotidien.
“Les mesures de protection deviennent urgentes”
Déjà, ces risques avaient été “identifiés par les autorités financières”, et même “classés parmi les priorités en matière de sécurité dans une directive diffusée en juillet”, souligne un autre article du Hankook Ilbo. Elle désignait notamment comme “vulnérables les systèmes directement exposés aux réseaux Internet externes”. “Moins de deux mois plus tard”, ces failles ont “justement été exploitées”.
Tout ce qu’il faut savoir sur l’actualité de la Silicon Valley, vue par les médias américains
Cette newsletter est réservée à nos abonnés
Je m’abonneFace au risque de multiplication des attaques, “les mesures de protection deviennent urgentes”, prévient le quotidien spécialisé dans l’électronique et la tech Jeonja Shinmun. Pour EverSpin, une entreprise de cybersécurité sud-coréenne, il faut “augmenter le coût de l’attaque”. La société a reproduit une attaque utilisant l’outil d’IA Artex, qui a “accompli la tâche assignée en vingt-deux secondes seulement, pour un coût d’environ 0,88 dollar [0,78 euro]”. Selon elle, plutôt que de chercher à “limiter les services exposés à Internet”, il faudrait plutôt “bloquer toutes les requêtes automatisées susceptibles d’être générées par une IA”, de manière à suffisamment augmenter le coût de l’attaque pour que les hackeurs abandonnent d’eux-mêmes.

Commentaires (0)
Laisser un commentaire
Aucun commentaire. Soyez le premier !